Cyberangriff auf Femern Link Contractors, Hauptauftragnehmer des Fehmarnbelttunnels
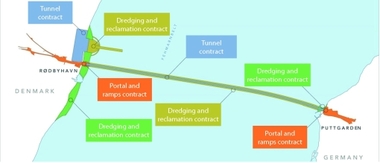
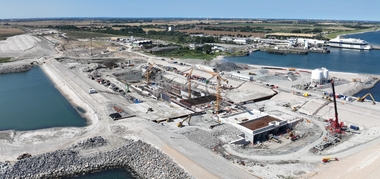
In der Nacht zum Montag, 12. Oktober 2026, war das Bauprojekt das Fehmarnbelt-Absenktunnel Ziel eines Cyberangriffs. Betroffen davon waren die IT-Systeme des Auftragnehmerkonsortiums Femern Link Contractors (FLC). Der Vorfall wirkte sich auf mehrere IT-Systeme auf der Baustelle aus. In verschiedenen Bereichen konnten die Arbeiten jedoch nach Informationen der Projektgesellschaft Femern A/S wieder aufgenommen werden.
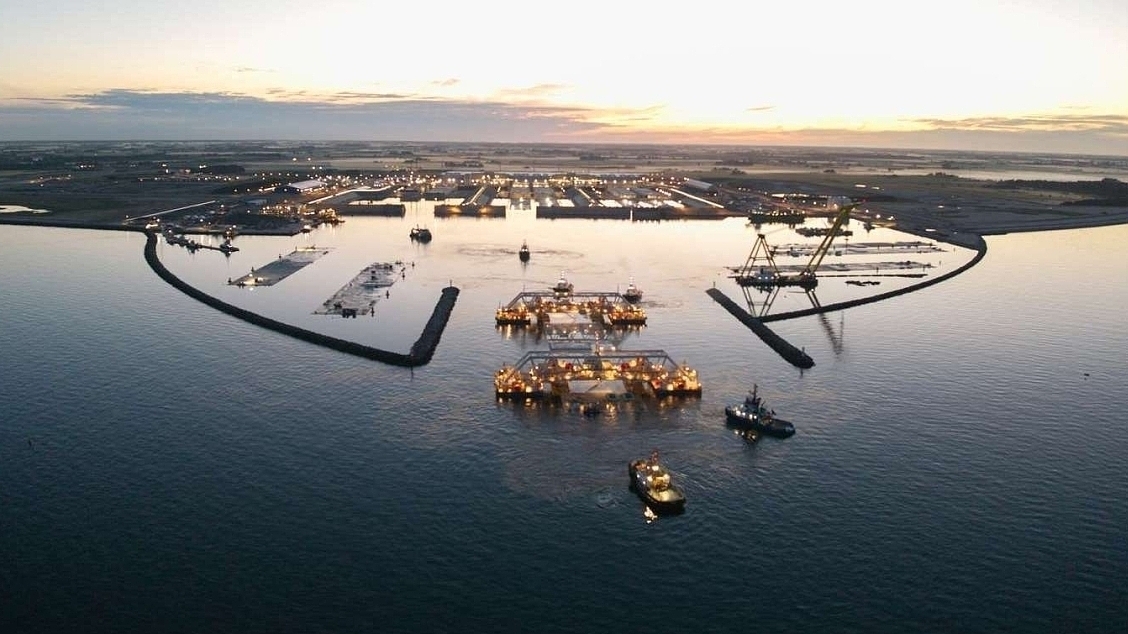 In der Nacht zum Montag, 12. Oktober 2026, war das Bauprojekt das Fehmarnbelt-Absenktunnel Ziel eines Cyberangriffs. Betroffen davon waren die IT-Systeme des Auftragnehmerkonsortiums Femern Link Contractors (FLC)
Credit/Quelle: Femern A/S
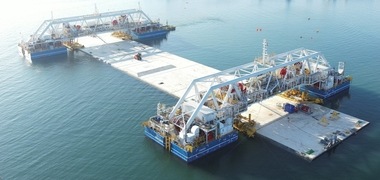
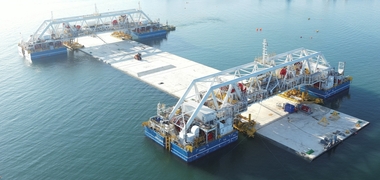
„Die Offshore-Tests mit unserem Absenkponton IVY konnten diese Woche stattfinden. Damit gehen auch die Vorbereitungen für das Absenken des ersten Spezialelements weiter voran“, sagt Matthias Laubenstein, Vertragsdirektor beim Fehmarnbelt-Projekt.
Baustellen-IT-Systeme betroffen – dennoch zügige Wiederaufnahme der meisten Arbeiten
Die Erdarbeiten auf deutscher und dänischer Seite liefen während dieser Woche ohne Unterbrechung weiter. Darüber hinaus fanden einzelne Betonierarbeiten statt. In der Montagehalle auf dänischer Seite laufen die Stahlarbeiten an der Bewehrung wie gewohnt weiter. Auch die Produktionsanlage in Rødbyhavn soll in Kürze (Stand: 16. Oktober) ihren Betrieb wieder aufnehmen. Der Cyberangriff wird von der zuständigen dänischen Polizeibehörde untersucht. Mit Rücksicht auf die laufenden Ermittlungen teilte Femern A/S mit, derzeit keine weiteren Angaben zu dem Cyberangriff zu machen.
IT-Experte zum Thema Cyber-Resilienz
 Christian Lueg, IT-Sicherheitsexperte, ESET Deutschland GmbH
Credit/Quelle: ESET Deutschland GmbH
Christian Lueg, IT-Sicherheitsexperte des Cybersecurity-Unternehmens ESET Deutschland GmbH Kommentierte den Angriff auf Anfrage des tunnel: „Der Vorfall am Fehmarnbelt-Tunnel macht deutlich, dass Cybersicherheit bei großen und komplexen Infrastrukturprojekten schon während der Bauphase entscheidend ist. Digitale und physische Prozesse sind auf modernen Großbaustellen inzwischen eng verknüpft. Dabei ist es wichtig die gesamte Lieferkette im Blick zu haben. Auftragnehmer, Planungsbüros und spezialisierte Dienstleister sind digital eng miteinander vernetzt. Wenn digitale Systeme eines zentralen Partners – wie in diesem Fall des Auftragnehmers – ausfallen, können die Auswirkungen unmittelbar auf der Baustelle ankommen. Dafür müssen Angreifer nicht zwangsläufig Baumaschinen oder industrielle Steuerungen direkt manipulieren. Schon der Ausfall unterstützender IT kann dazu führen, dass Arbeiten nicht mehr koordiniert oder sicher fortgesetzt werden können. Wie die Angreifer in die Systeme gelangten, ist derzeit noch nicht öffentlich geworden. Gleichzeitig zeigt der Fall, dass absolute Sicherheit kaum erreichbar ist. Entscheidend ist deshalb die Cyberresilienz einer Organisation: Angriffe müssen frühzeitig erkannt, Auswirkungen begrenzt und betroffene Systeme schnell und kontrolliert wiederhergestellt werden können. Gerade bei langfristigen Infrastrukturprojekten sollte dieser Aspekt von Beginn an in die Sicherheitsplanung integriert werden. Für Bauherren und Auftragnehmer ergibt sich daraus eine klare Aufgabe: Sie müssen gemeinsam festlegen, welche Abläufe bei einem IT-Ausfall weiterlaufen können und wie ein sicherer Wiederanlauf gelingt. Für Aussagen über die Täterschaft oder ein mögliches Sabotagemotiv fehlt derzeit eine belastbare öffentliche Grundlage. Die strategische Bedeutung eines Projekts allein ist kein Beleg für einen staatlich gesteuerten Angriff.“